Sicherheitsmodell
Nützlicher Zugriff, bewusst begrenzt.
WP Virtuoso basiert auf strukturierten Fähigkeiten und menschlichen Freigaben statt auf uneingeschränktem Serverzugriff.
Zentrale Grenzen
Die gefährlichen Abkürzungen fehlen absichtlich.
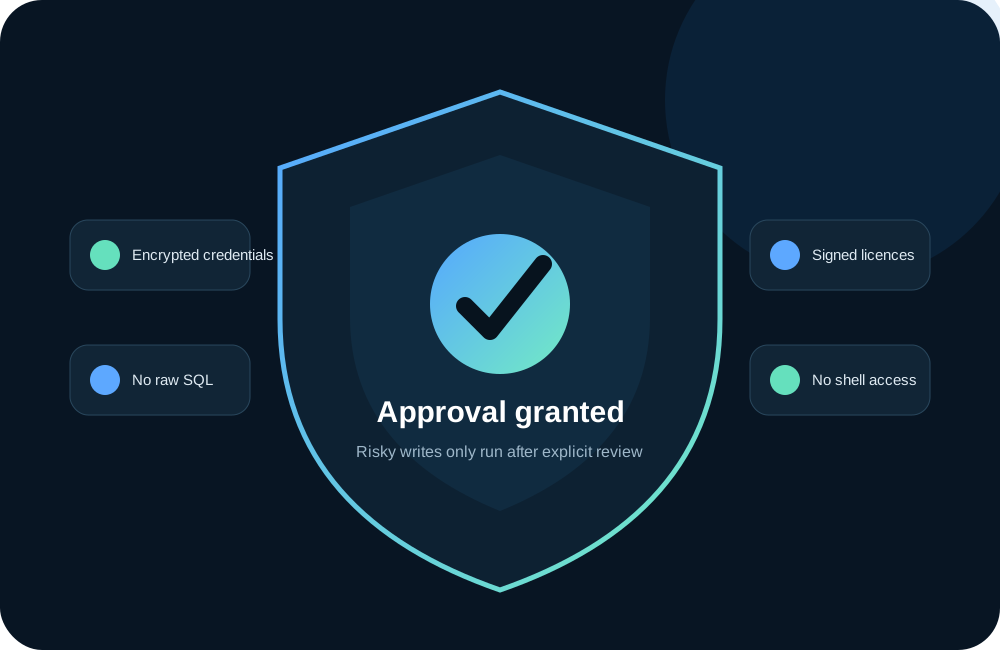
- Keine beliebige Shell-Ausführung für KI-Clients
- Keine generische Ausführung von Roh-SQL
- Keine Oberfläche zum dauerhaften Löschen
- WordPress-Berechtigungsprüfungen gelten weiterhin
- Anwendungspasswörter können widerrufen werden
- Controller-Zugangsdaten werden verschlüsselt gespeichert
- Kommerzielle Lizenzen werden signiert und validiert
- Freigaben sind an die angeforderten Vorgänge gebunden
Zuerst nur lesen
Prüfung und Diagnose können von Änderungsrechten getrennt werden.
Explizite Freigaben
Abgesicherte Schreibvorgänge können für die autorisierte Prüfung der exakt gebundenen Aktion stoppen.
Wiederherstellbare Arbeit
Theme-Sandboxes, Revisionen, Wiederherstellungspunkte, Papierkorb und Job-Belege reduzieren das Risiko.
Vor der allgemeinen Verfügbarkeit: Eine eigene Adresse zur Meldung von Sicherheitslücken und eine formelle Sicherheitsrichtlinie veröffentlichen. Während privater Tests bitte den Fehlerbericht im Support nutzen.