Modelo de seguridad
Acceso útil, delimitado de forma deliberada.
WP Virtuoso está construido alrededor de capacidades estructuradas y aprobaciones humanas, no de acceso sin restricciones al servidor.
Límites principales
Los atajos peligrosos están ausentes a propósito.
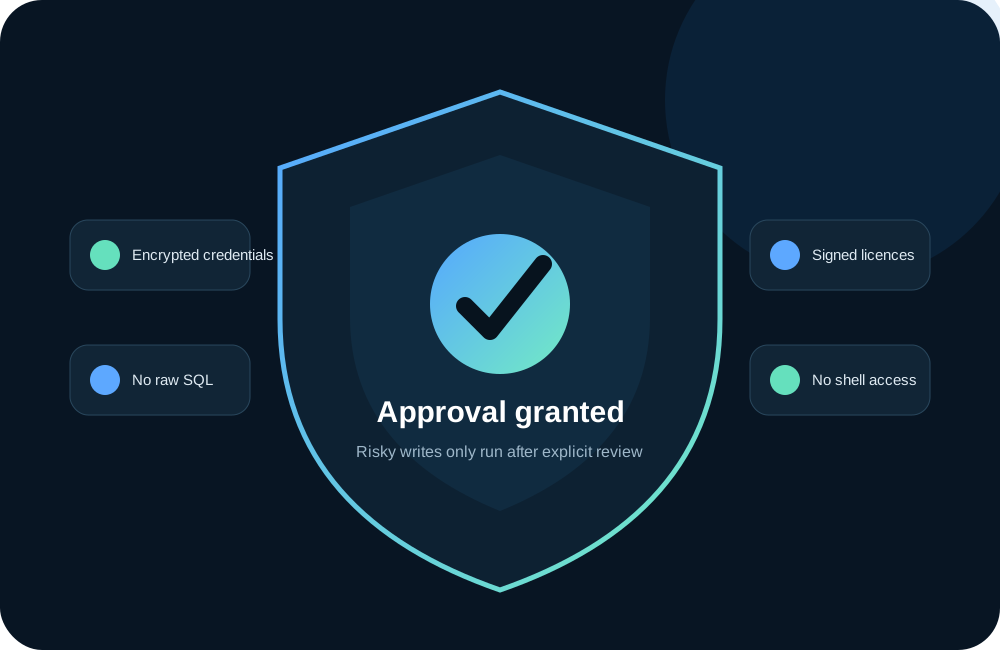
- No se expone ejecución arbitraria de shell a los clientes de IA
- No existe ejecución genérica de SQL sin restricciones
- No existe una superficie de comandos de eliminación permanente
- Las comprobaciones de capacidades de WordPress siguen aplicándose
- Las Contraseñas de Aplicación son revocables
- Las credenciales del controlador se cifran en reposo
- Las licencias comerciales están firmadas y validadas
- Las cargas útiles de aprobación quedan vinculadas a las operaciones solicitadas
Primero, solo lectura
La inspección y los diagnósticos pueden separarse de los privilegios de modificación.
Aprobaciones explícitas
Las escrituras protegidas pueden detenerse para una revisión autorizada de la carga útil exacta vinculada.
Trabajo recuperable
Los entornos de pruebas de temas, revisiones, puntos de restauración, Papelera y recibos de trabajos reducen el riesgo.
Antes de la disponibilidad general: publicaremos una dirección específica para la divulgación de vulnerabilidades y una política formal de respuesta de seguridad. Durante las pruebas privadas, utiliza la opción para informar de errores en Soporte.