Modèle de sécurité
Un accès utile, délibérément encadré.
WP Virtuoso repose sur des capacités structurées et des approbations humaines plutôt que sur un accès serveur sans restriction.
Limites essentielles
Les raccourcis dangereux sont volontairement absents.
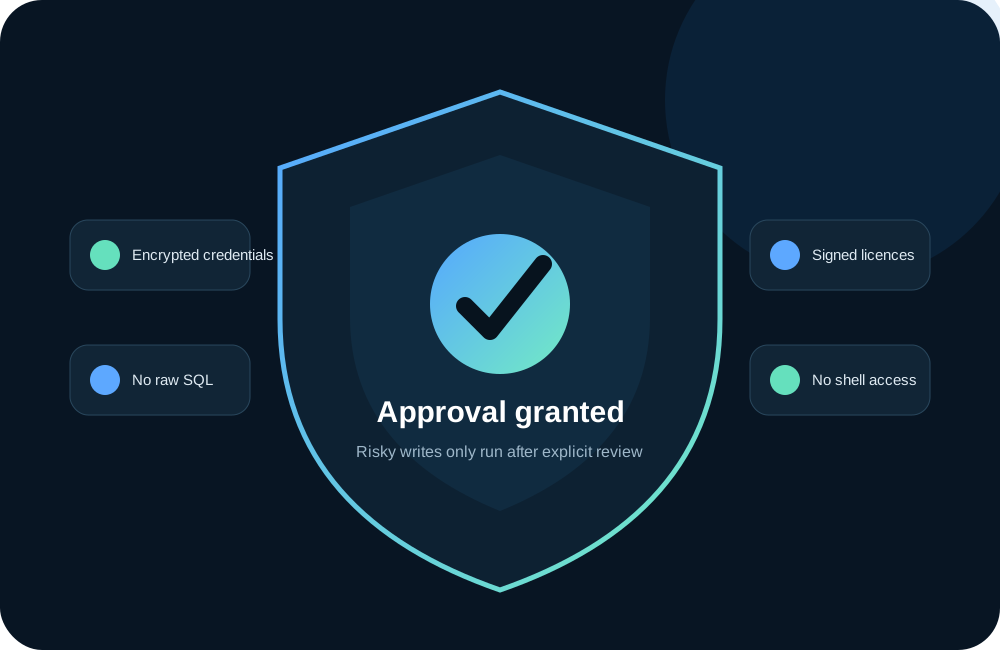
- Aucune exécution arbitraire de commandes shell exposée aux clients IA
- Aucune exécution SQL brute et générique
- Aucune commande de suppression définitive
- Les contrôles de capacités WordPress continuent de s’appliquer
- Les mots de passe d’application sont révocables
- Les identifiants du contrôleur sont chiffrés au repos
- Les licences commerciales sont signées et validées
- Les charges utiles d’approbation sont liées aux opérations demandées
Lecture seule en premier
L’inspection et les diagnostics peuvent être séparés des droits de modification.
Approbations explicites
Les écritures protégées peuvent s’arrêter pour permettre un examen autorisé de la charge utile exacte.
Travail récupérable
Les sandboxes de thème, révisions, points de restauration, la Corbeille et les reçus de jobs réduisent les risques.
Avant la disponibilité générale : publier une adresse dédiée au signalement des vulnérabilités et une politique formelle de réponse de sécurité. Pendant les tests privés, utilisez la voie de signalement des bugs dans Support.